Minggu, 16 Desember 2018

Pertemuan 10

LED 7 Segmen (Seven Segment LED)

Salah satu jenis Seven Segment Display yang sering digunakan oleh para penghobi Elektronika adalah 7 Segmen yang menggunakan LED (Light Emitting Diode) sebagai penerangnya.  LED 7 Segmen ini umumnya memiliki 7 Segmen atau elemen garis dan 1 segmen titik yang menandakan “koma” Desimal. Jadi Jumlah keseluruhan segmen atau elemen LED sebenarnya adalah 8. Cara kerjanya pun boleh dikatakan mudah, ketika segmen atau elemen tertentu diberikan arus listrik, maka Display akan menampilkan angka atau digit yang diinginkan sesuai dengan kombinasi yang diberikan.
Terdapat 2 Jenis LED 7 Segmen, diantaranya adalah “LED 7 Segmen common Cathode” dan “LED 7 Segmen common Anode”.

LED 7 Segmen Tipe Common Cathode (Katoda)

Pada LED 7 Segmen jenis Common Cathode (Katoda), Kaki Katoda pada semua segmen LED adalah terhubung menjadi 1 Pin, sedangkan Kaki Anoda akan menjadi Input untuk masing-masing Segmen LED.  Kaki Katoda yang terhubung menjadi 1 Pin ini merupakan Terminal Negatif (-) atau Ground sedangkan Signal Kendali (Control Signal) akan diberikan kepada masing-masing Kaki Anoda Segmen LED.


LED 7 Segmen Tipe Common Anode (Anoda)

Pada LED 7 Segmen jenis Common Anode (Anoda), Kaki Anoda pada semua segmen LED adalah terhubung menjadi 1 Pin, sedangkan kaki Katoda akan menjadi Input untuk masing-masing Segmen LED. Kaki Anoda yang terhubung menjadi 1 Pin ini akan diberikan Tegangan Positif (+) dan Signal Kendali (control signal) akan diberikan kepada masing-masing Kaki Katoda Segmen LED.


Prinsip Kerja Dasar Driver System pada LED 7 Segmen
Berikut ini adalah Blok Diagram Dasar untuk mengendalikan LED 7 Segmen :


Blok Dekoder pada diagram diatas mengubah sinyal Input yang diberikan menjadi 8 jalur yaitu “a” sampai “g” dan poin decimal (koma) untuk meng-ON-kan segmen sehingga menghasilkan angka atau digit yang diinginkan. Contohnya, jika output dekoder adalah a, b, dan c, maka Segmen LED akan menyala menjadi angka “7”.   Jika Sinyal Input adalah berbentuk Analog, maka diperlukan ADC (Analog to Digital Converter) untuk mengubah sinyal analog menjadi Digital sebelum masuk ke Input Dekoder. Jika Sinyal Input sudah merupakan Sinyal Digital, maka Dekoder akan menanganinya sendiri tanpa harus menggunakan ADC.

Minggu, 21 Oktober 2018

Pertemuan 5


DipTrace adalah desain PCB aplikasi perangkat lunak canggih yang terdiri dari 4 modul: Layout PCB dengan efisien-router auto, Schematic Capture, Komponen dan Editors Pola yang memungkinkan Anda untuk merancang komponen perpustakaan Anda sendiri.

PCB adalah komponen penting dalam dunia elektronika. PCb menjadi sangat spesial karena komponen tersebut tidak dijual dipasaran. Yang dimaksud disini tentunya PCB yang sesuai dengan skema rangkaian yang kita perlukan, karena jika PCb polos atau PCb pola lubang masih bisa kita temui.

Proses layout PCB
A. Proses pembuatan skema
1. Buka aplikasi Schematic, jika ada pop up windows getting start silahkan di close saja. (bagi yang mudeng bahasa inggris bisa juga di baca-baca DIPTRACE tutorial nya).
2. Ubah unit menjadi mm (milimeter) pada menu View > Unit > mm.
3. Setup library dengan masuk ke menu Library > Library Setup lalu centang “Get Libraries from folder” kemudian browse ke folder “C:\Program Files\DipTrace\Lib”.
4. Jika terganggu dengan background putih, silahkan diganti mode color pada menu View > Color ganti template “White background” dengan “Black background”.
5. Pastikan toolbar component dan toolbar libraries dalam kondisi aktif, jika tidak maka aktifkan melalui menu View > Toolbar lalu centang Libraries dan Components.
6. Klik “Discrete” pada toolbar Libraries lalu ambil resistor dengan memilih komponen “RES” pada toolbar ‘Components”, kemudian klik pada sheet/area gambar sebanyak 4 kali kamudian klik kanan/escape untuk kembali ke mode default.
7. Ambil komponen elco dengan memilih “CAP100RP” juga pada toolbar Components, kemudian taruh di sebelah kanan resistor tadi sebanyak 4 kali juga.
8. Hubungkan antar kaki komponen seperti pada gambar berikut ini.

9. Simpanlah dengan klik menu File > Save as.

Jumat, 12 Oktober 2018

Pertemuan 4

GERBANG LOGIKA

Gerbang logika atau gerbang logik adalah suatu entitas dalam elektronika dan matematika Boolean yang mengubah satu atau beberapa masukan logik menjadi sebuah sinyal keluaran logik.


Gerbang AND (AND Gate)

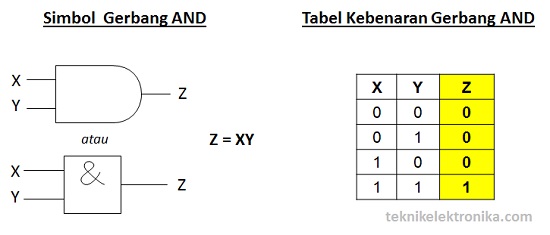
Gerbang AND memerlukan 2 atau lebih Masukan (Input) untuk menghasilkan hanya 1 Keluaran (Output). Gerbang AND akan menghasilkan Keluaran (Output) Logika 1 jika semua masukan (Input) bernilai Logika 1 dan akan menghasilkan Keluaran (Output) Logika 0 jika salah satu dari masukan (Input) bernilai Logika 0. Simbol yang menandakan Operasi Gerbang Logika AND adalah tanda titik (“.”) atau tidak memakai tanda sama sekali. Contohnya : Z = X.Y atau Z = XY.
Simbol Gerbang Logika AND dan Tabel Kebenaran Gerbang AND

Gerbang OR (OR Gate)

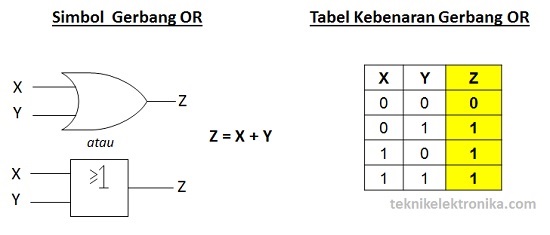
Gerbang OR memerlukan 2 atau lebih Masukan (Input) untuk menghasilkan hanya 1 Keluaran (Output). Gerbang OR akan menghasilkan Keluaran (Output) 1 jika salah satu dari Masukan (Input) bernilai Logika 1 dan jika ingin menghasilkan Keluaran (Output) Logika 0, maka semua Masukan (Input) harus bernilai Logika 0.
Simbol yang menandakan Operasi Logika OR adalah tanda Plus (“+”). Contohnya : Z = X + Y.

Simbol Gerbang Logika OR dan Tabel Kebenaran Gerbang OR

Gerbang NOT (NOT Gate)

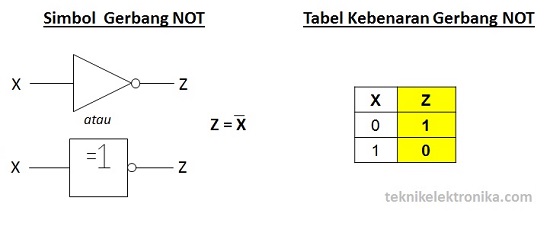
Gerbang NOT hanya memerlukan sebuah Masukan (Input) untuk menghasilkan hanya 1 Keluaran (Output). Gerbang NOT disebut juga dengan Inverter (Pembalik) karena menghasilkan Keluaran (Output) yang berlawanan (kebalikan) dengan Masukan atau Inputnya. Berarti jika kita ingin mendapatkan Keluaran (Output) dengan nilai Logika 0 maka Input atau Masukannya harus bernilai Logika 1. Gerbang NOT biasanya dilambangkan dengan simbol minus (“-“) di atas Variabel Inputnya.

Simbol Gerbang Logika NOT dan Tabel Kebenaran Gerbang NOT

Gerbang NAND (NAND Gate)

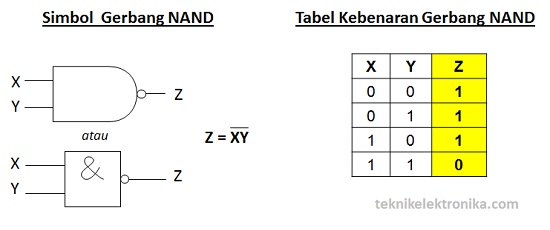
Arti NAND adalah NOT AND atau BUKAN AND, Gerbang NAND merupakan kombinasi dari Gerbang AND dan Gerbang NOT yang menghasilkan kebalikan dari Keluaran (Output) Gerbang AND. Gerbang NAND akan menghasilkan Keluaran Logika 0 apabila semua Masukan (Input) pada Logika 1 dan jika terdapat sebuah Input yang bernilai Logika 0 maka akan menghasilkan Keluaran (Output) Logika 1.
Simbol Gerbang NAND dan Tabel Kebenaran Gerbang NAND

Gerbang NOR (NOR Gate)

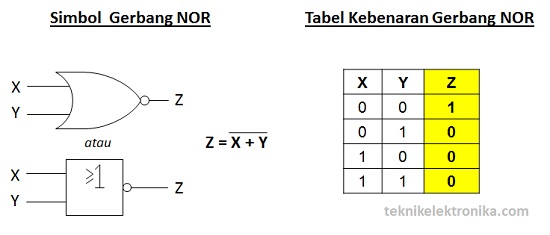
Arti NOR adalah NOT OR atau BUKAN OR, Gerbang NOR merupakan kombinasi dari Gerbang OR dan Gerbang NOT yang menghasilkan kebalikan dari Keluaran (Output) Gerbang OR. Gerbang NOR akan menghasilkan Keluaran Logika 0 jika salah satu dari Masukan (Input) bernilai Logika 1 dan jika ingin mendapatkan Keluaran Logika 1, maka semua Masukan (Input) harus bernilai Logika 0.
Simbol Gerbang Logika NOR dan Tabel Kebenaran Gerbang NOR

Gerbang X-OR (X-OR Gate)

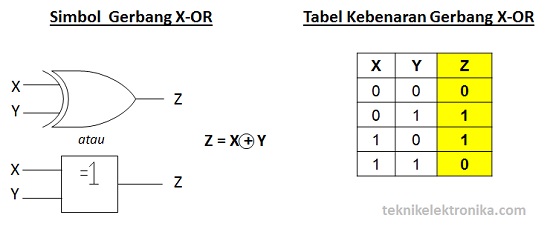
X-OR adalah singkatan dari Exclusive OR yang terdiri dari 2 Masukan (Input) dan 1 Keluaran (Output) Logika. Gerbang X-OR akan menghasilkan Keluaran (Output) Logika 1 jika semua Masukan-masukannya (Input) mempunyai nilai Logika yang berbeda. Jika nilai Logika Inputnya sama, maka akan memberikan hasil Keluaran Logika 0.
Simbol Gerbang Logika X-OR dan Tabel Kebenaran Gerbang X-OR

 Gerbang X-NOR (X-NOR Gate)

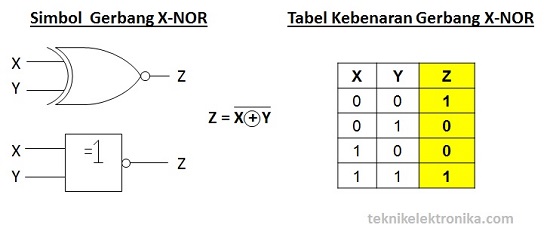
Seperti Gerbang X-OR,  Gerban X-NOR juga terdiri dari 2 Masukan (Input) dan 1 Keluaran (Output). X-NOR adalah singkatan dari Exclusive NOR dan merupakan kombinasi dari Gerbang X-OR dan Gerbang NOT. Gerbang X-NOR akan menghasilkan Keluaran (Output) Logika 1 jika semua Masukan atau Inputnya bernilai Logika yang sama dan akan menghasilkan Keluaran (Output) Logika 0 jika semua Masukan atau Inputnya bernilai Logika yang berbeda. Hal ini merupakan kebalikan dari Gerbang X-OR (Exclusive OR).
Simbol Gerbang Logika X-NOR dan Tabel Kebenaran Gerbang X-NOR

Sabtu, 06 Oktober 2018

Pertemuan 2


CARA MEMBUAT FLIP FLOP MENGGUNAKAN TRANSISTOR BC547


saya disini ingin menjelaskan cara membuat flip flop menggunakan transistor bc547.
pertama yang harus kamu lakukan adalah harus menginstal proteus,jika sudah ada aplikasinya lewati saja bagian ini setelah itu kalian masuk ke aplikasi proteus


disini saya menggunakan proteus8.0, setelah itu klik >>new project>> next>>bikin project nya/kasih nama untuk project mu >>next>>pilih default>>next>>pilih default>>next>>finish.


setelah itu tampilan akan seperti ini

untuk mencari bahan-bahan yang ingin di gunakan klik p  


dan ini contoh bahan-bahan yang saya gunakan

setelah sudah dirangkai seperti ini 


lalu klik run yang ada dibawah

sekian dan terima kasih


Kamis, 19 Juli 2018

Pertemuan 10

       OSPF (Open Shortest Path First) merupakan routing protocol standard yang bersifat
terbuka yang telah diimplementasikan oleh berbagai vendor jaringan, termasuk Cisco. Dan itu
merupakan standar terbuka dari sebuah jaringan yang berjalan. Karakteristik itulah merupakan
salah satu kunci dari fleksibilitas OSPF dan popularitas. Kebanyakan orang memilih untuk
melakukan konfigurasi OSPF yang bekerja dengan menggunakan algoritma untuk awalnya
membangun pohon terpendek atau jarak terpendek untuk mengisi tabel routing dengan yang
menghasilkan jalan yang terbaik. EIGRP mungkin menggunakan waktu konverensi yang lebih
cepat, akan tetapi OSPF tidak terlalu jauh tertinggal di belakangnya, dan konverensi cepat
adalah alasan lain untuk menggunakan OSPF ataupun EIGRP.

Terdapat beberapa fitur-fitur dari OSPF adalah:
1. Memungkinkan untuk penciptaan daerah dan sistem otonom
2. Meminimalkan routing lalu lintas.
3. Fleksibel, serbaguna dan terukur.
4. Mendukung untuk VLSM/CIDR

Keuntungan OSPF:
1. Open standart
2. Tidak ada batasan jumlah hop
3. Loop free
4. Konvergensi lebih cepat

Kerugian OSPF
1. Mengkonsimsi lebih banyak resource CPU 
2. Kompleks dalam hal design dan implementasi
3. Hanya mendukung squal load balancing
4. Hanya mendukung protocol IP 

Pertemuan 9

      EIGRP merupakan singkatan dari Enhanced Interior Gateway Routing Protocol dahulu
lebih dikenal dengan yang namanya IGRP yang hanya mendukung /8 /16 /24 dan sekarang
digantikan dengan EIGRP yang mendukung classless. EIGRP adalah routing protocol dynamic
yang hanya di adopsi oleh router cisco atau sering disebut sebagai proprietary protocol pada
cisco. Dimana EIGRP ini hanya bisa digunakan sesama router cisco saja. EIGRP ini sangat cocok
digunakan untuk midsize dan large company.

Berikut ini beberapa fitur yang terdapat dari EIGRP:
1. Cisco open standart protocol
2. Termasuk classless routing protocol
3. Update perubahan topologi secara dinamis
4. Mendukung protocol IP, IPX, Apple Talk
5. Hello packet dikirimkan setiap 5 detik

Seperti OSPF, EIGRP memiliki tiga langkah umum untuk dapat menambahkan rute ke
routing IP tabel:
1. Router EIGRP mengirim pesan Hello untuk menemukan posisi tetangga router EIGRP dan
melakukan pemeriksaan parameter dasar untuk menentukan router harus menjadi
tetangga. 
2.  Topologi: Tetangga bertukar update topologi secara penuh ketika tetangga melakukan
hubungan, dan update kemudian hanya parsial sesuai kebutuhan berdasarkan perubahan
topologi jaringan .
3.  Memilih rute: Setiap router melakukan analisis untuk memilih jarak yang terendah untuk
mencapai masing-masing subnet.     

 IP loopback merupakan alamat IP yang digunakan sebagai router-id dalam interface
interface loopback. Interface loopback sendiri adalah interface logical, artinya interface ini
secara nyata tidak ada atau hanya interface virtual, hal ini yang menjadikan alasan ip loopback
sangat penting digunakan dalam router Ospf.

Loopback interface merupakan sebuah interface logic bukan fisik, jadi loopback tidak
memiliki fisik yang terhubung ke router atau switch tersebut. Terdapat fungsi lain dari loopback
interface yaitu sebagai router ID pada BGP dan OSPF, dimana loopback interface akan
mengalami down jika router tersebut mati, jadi bisa dikatakan loopback interface merupakan
interface yang paling stabil.

Selasa, 01 Mei 2018

Pertemuan 6

I. Definisi VLAN

    Virtual Local Area Network (VLAN) adalah metode untuk menciptakan jaringan-jaringan yang secara logika tersusun sendiri-sendiri. VLAN sendiri berada dalam jaringan Local Area Network (LAN), sehingga dalam jaringan (LAN) bisa terdapat satu atau lebih VLAN. Dengan demikian kita dapat mengambil kesimpulan bahwa dalam dalam suatu jaringan, kita dapat membuat lagi satu atau lebih jaringan (jaringan di dalam jaringan).
Konfigurasi VLAN itu sendiri dilakukan melalui perangkat lunak (software), sehingga walaupun komputer tersebut berpindah tempat, tetapi ia tetap berada pada jaringan VLAN yang sama.
Pada dasarnya konfigurasi switch hanya untuk satu buah VLAN, biasanya switch akan dikonfigurasi terlebih dahulu untuk memiliki dua interface atau lebih VLAN. Alasan kenapa harus menggunakan VLAN 
meliputi beberapa hal: 
1. Untuk melakukan pengelompokan pengguna yang dapat terkoneksi. 
2. Untuk mengurangi overhead pada perangakat LAN 
3. Mengurangi beban kerja STP dengan membatasi VLAN ke switch. 
4. Membuat keamanan yang lebih baik dengan mengisolasikan data sensitive. 
5. Memisahkan IP dari lalulintas data. 
Manfaat dari penggunaan VLAN: 
1. Keamanan: Data sensitive dapat diisolasi untuk satu VLAN (memisahkan dari jaringan). 
2. Pengurangan biaya. 
3. Efisiensi pengunaan bandwidth. 
4. Kinerja menjadi lebih tinggi karena membagi menjadi 2 buah layer jaringan menjadi              broadcast domain.  
Skema Vlan
Gambar terkait

Pertemuan 5

A. Pengertian Switching

Switching adalah sistem elektronik yang dapat dipakai untuk menghubungkan jalur komunikasi.
Jaringan switching adalah jaringan yang mengalokasikan sebuahsirkuit yang dedicated diantara nodes dan terminal untuk digunakan pengguna untuk berkomunikasi. Sirkuit yang dedicated tidak dapat digunakan oleh penelepon lain sampai sirkuit itu dilepaskan, dan koneksi baru bisa disusun. Bahkan jika tidak ada komunikasi berlangsung pada sebuah sirkuit yang dedicated, kanal tersebut tetap tidak dapat digunakan oleh pengguna lain. Kanal yang dapat dipakai untuk hubungan telepon baru disebut sebagai kanal yang idle.

Sebuah metoda untuk membangun, memonitor perkembangan, dan menutup sebuah koneksi adalah dengan memanfaatkan sebuah kanal terpisah untuk keperluan pengontrolan, misalnya untuk links antar telephone exchangesyang menggunakan CCS7 untuk komunikasi call setup dan informasi kontrol dan menggunakan TDM untuk transportasi data di sirkuit tersebut.

Fungsi Switch

Fungsi utama dari sebuah switch adalah menerima informasi dari berbagai sumber yang tersambung dengannya, kemudian menyalurkan informasi tersebut kepada pihak yang membutuhkannya saja. Tetapi selain itu switch juga memiliki fungsi lainnya yang berkaitan dengan area komunikasinya di layer kedua.
Secara umum, jaringan komputer adalah sebuah disiplin ilmu yang berhubungan dengan komunikasi antara sistem komputer dan perangkat lainnya. Mereka akan saling tersambung satu sama lain dan memiliki kemampuan untuk melakukan pertukaran data.

Perbedaan Switch dan Hub

Sebagaimana disebutkan sebelumnya, beberapa orang mungkin agak bingung untuk membedakan antara switch dengan hub, padahal jika diteliti lebih lanjut ternyata ada beberapa perbedaan diantara keduanya. Perbedaan yang telah sedikit dibahas adalah mengenai cara kerjanya. Hub hanya berfungsi untuk menerima dan mengirimkan informasi yang diterimanya. Sedangkan switch tidak hanya melakukan penerimaan dan pengiriman saja tetapi juga melakukan pengecekan dan pemrosesan.
Hal tersebut dipengaruhi oleh perbedaan berikutnya, yaitu layer tempat mereka bekerja. Switch memiliki area kerja di layer kedua yaitu data link, sedangkan hub berada pada layer satu atau physical sehingga memiliki fungsi yang hampir sama dengan kabel yaitu menyalurkan data saja.

Pertemuan 4

 A. Pengertian Jaringan Peer-to-Peer

Jaringan peer-to-peer (P2P) merupakan salah satu model jaringan komputer yang terdiri dari dua atau beberapa komputer, dimana setiap station atau komputer yang terdapat di dalam lingkungan jaringan tersebut bisa saling berbagi. Bahkan untuk membuat jaringan peer-to-peer dengan dua komputer, kita tidak perlu menggunakan hub atau switch, namun cukup menggunakan 1 kabel UTP yang dipasangkan pada kartu jaringan masing-masing komputer.

Dalam sistem jaringan ini, yang diutamakan adalah sharing resource dan service, seperti penggunaan program, data dan printer secara bersama-sama. Misalnya pemakai komputer bernama Rajo dapat memakai program yang dipasang di komputer Kaciak, dan mereka berdua dapat mencetak ke printer yang sama pada saat yang bersamaan.

Gufron Rajo Kaciak
Gambar Arsitektur Peer-to-Peer

Jaringan peer-to-peer pertama kali di luncurkan dan dipopulerkan oleh aplikasi-aplikasi “berbagi-berkas” (file sharing) seperti Napster dan KaZaA. Pada konteks ini teknologi P2P memungkinkan para pengguna untuk berbagi, mencari dan mengunduh berkas.

Jaringan peer-to-peer juga sering disebut dengan workgroup. karena arti workgroup mempunyai konotasi yaitu kolaborasi tanpa adanya pusat kontrol (server). Peer-to-peer dapat dibangun hanya dengan sistem operasi yang terinstall di dalam komputer dan tersambungnya beberapa komputer secara fisik.

Dalam jaringan ini tidak ada komputer yang berfungsi khusus, semua komputer dapat berfungsi sebagai klien dan server secara bersamaan. Pengguna masing-masing komputer bertanggung jawab terhadap administrasi resource komputer, seperti membuat nama user, menentukan yang akan di-share, menandai ijin akses bagian share tersebut, dan yang lainnya. Tiap-tiap user juga bertanggung jawab melakukan backup data pada komputer masing-masing.

Sistem jaringan ini dapat digunakan di rumah atau di kantor. Pemakai komputer yang memiliki sebuah komputer lama dan sebuah komputer baru, tidak perlu membuang komputer lamanya. Dengan memasang kartu jaringan (netword card) pada komputer tersebut, maka kedua komputer dapat dihubungkan dengan kabel yang khusus digunakan untuk sistem jaringan.

B. Sejarah Jaringan Peer-to-Peer (P2P)

Ide mengenai konsep ini muncul kira-kira pada akhir dekade 1980-an, ketika jaringan komputer mulai menjadi salah satu barang wajib dalam perusahaan, baik itu perusahaan kecil maupun besar.

Jaringan peer-to-peer mulai banyak digemari ketika Microsoft merilis sistem operasi Windows for Workgroups, meski sebelumnya sistem operasi MS-DOS (atau IBM PC-DOS) dengan perangkat MS-NET (atau PC-NET) juga dapat digunakan untuk tujuan ini. Karakteristik utama jaringan tersebut adalah dalam jaringan ini tidak terdapat sebuah server pusat yang mengatur klien-klien, karena memang setiap komputer bertindak sebagai server untuk komputer klien lainnya. Sistem keamanan yang ditawarkan oleh metode ini terbilang lebih rendah dibandingkan dengan metode klien/server dan manajemen terhadapnya pun menjadi relatif lebih rumit.

Konsep ini pun kemudian berevolusi pada beberapa tahun terakhir, khususnya ketika jaringan Internet menjadi jaringan yang sangat besar. Hal ini mulai muncul kira-kira pada akhir dekade 1990-an, di saat pengguna Internet mengunduh banyak berkas musik mp3 dengan menggunakan metode peer-to-peer menggunakan program Napster yang menuai kritik pedas dari industri musik, seperti halnya Metallica dan banyak lainnya. Napster, dikatakan memiliki anggota lebih dari 20 juta pengguna di seluruh dunia, pada saat itu dituntut oleh para pekerja industri musik.

Selanjutnya beberapa aplikasi juga dibuat dengan menggunakan konsep ini: eDonkey, Kazaa, BitTorrent, dan masih banyak lainnya. Meski aplikasi peer-to-peer ini banyak digunakan oleh pengguna rumahan, ternyata sistem ini juga diminati oleh perusahaan juga.

C. Kelebihan dan Kekurangan Jaringan Peer-to-Peer

Adapun kelebihan jaringan peer-to-peer adalah:
  • Implementasinya murah dan mudah.
  • Tidak memerlukan software administrasi jaringan khusus.
  • Tidak membutuhkan administrator jaringan

Namun, kekurangan dari jaringan peer-to-peer adalah:
  • Tidak cocok digunakan untuk jaringan dalam skala besar, karena administrasi menjadi tidak terkontrol.
  • Tiap user harus dilatih untuk menjalankan tugas administratif agar dapat mengamankan komputernya masing-masing.
  • Tingkat keamanannya rendah.
  • Semakin banyak yang dishare, akan mempengaruhi kinerja komputer.

PENGERTIAN DHCP SERVER
DHCP (Dynamic Host Configuration Protocol) adalah protokol yang berbasis arsitektur client/server yang dipakai untuk memudahkan pengalokasian alamat ip dalam satu jaringan. Sebuah jaringan lokal yang tidak menggunakan DHCP harus memberikan alamat IP kepada semua komputer secara manual. Jika DHCP dipasang di jaringan lokal, maka semua komputer yang tersambung di jaringan akan mendapatkan alamt ip secara otomatis dari server DHCP. Selain alamat IP, banyak parameter jaringan yang dapat diberikan oleh DHCP, seperti default gateway dan DNS server.

PENGERTIAN DNS SERVER
Domain Name System (DNS) Adalah sebuah aplikasi service di internet yang menerjemahkan sebuah domain name ke IP address dan salah satu jenis system yang melayani permintaan pemetaan IP address ke FQPN (Fany Qualified Domain Name) dan dari FQDN ke IP address. DNS biasanya digunakan pada aplikasi yang berhubungan ke internet sererti Web Browser atau e-mail, Dimana DNS membantu memetakan host name sebuah computer ke IP address. Selain digunakan di internet DNS juga dapat di implementasikan ke private network atau internet.

PENGERTIAN WEB SERVER
Web Server adalah sebuah perangkat lunak server yang berfungsi menerima permintaan HTTP atau HTTPS dari klien yang dikenal dengan web browser dan mengirimkan kembali hasilnya dalam bentuk halaman-halaman web yang umumnya berbentuk dokumen HTML. Salah satu server web yang terkenal di linux adalah Apache. Apache merupakan server web antar platform yang dapat berjalan di beberapa platform seperti linux dan windows. Web Server juga merupakan sebuah komputer yang menyediakan layanan untuk internet. Server disebut juga dengan host. Agar anda dapat memasukkan web yang anda rancang ke dalam internet, maka anda harus memiliki ruangan terlebih dahulu dalam internet, dan ruangan ini disediakan oleh server.

Rabu, 04 April 2018

Pengertian CIDR ,VLSM Dan Kelas Alamat IP V4

Classless Inter-Domain Routing (CIDR) 


adalah sebuah cara alternatif untuk mengklasifikasikan alamat-alamat IP berbeda dengan sistem klasifikasi ke dalam kelas A, kelas B, kelas C, kelas D, dan kelas E. CIDR merupakan mekanisme routing dengan membagi alamat IP jaringan ke dalam kelas-kelas A, B, dan C.

CIDR
CIDR (CLASSES INTERDOMAIN ROUTING) digunakan untuk mempermudah penulisan notasi subnet mask agar lebih ringkas dibandingkan penulisan notasi subnet mask yang sesungguhnya. Untuk penggunaan notasi alamat CIDR pada classfull address pada kelas A adalah /8 sampai dengan /15, kelas B adalah /16 sampai dengan /23, dan kelas C adalah /24 sampai dengan /28. Subnet mask CIDR /31 dan /32 tidak pernah ada dalam jaringan yang nyata.


TABEL KELAS A - KELAS C
Kelebihan dari CIDR :
• Lebih efisien dalam propagasi & strategi routing.
• Sangat menghemat bandwidth dalam mempropagasikan route.
• Aggregasi memungkinkan ISP untuk memberitahukan address di bawahnya dalam satu kalimat saja, daripada banyak kalimat.

PERHITUNGAN CIDR
Dik : Network Awal = 192.168.10.0/23
Dit : Buat menjadi 16 subnetwork !
Jawab : - Range network awal : 192.168.10.0/23 – 192.168.11.255/23
- Jumlah alamat IP yang tersedia :
2^n (dimana n merupakan bit dari host id)
2^9 = 512 alamat IP
- Jumlah host / subnet :
Jumlah alamat IP yang tersedia / Jumlah subnet yang diminta =
512 / 16 = 32 host / subnet
Maka maskingnya adalah /27
- Alokasinya
1. 192.168.10.0/27 – 192.168.10.31/27
2. 192.168.10.32/27 – 192.168.10.63/27
3. 192.168.10.64/27 – 192.168.10.95/27
4. 192.168.10.96/27 – 192.168.10.127/27
5. 192.168.10.128/27 – 192.168.10.159/27
6. 192.168.10.160/27 – 192.168.10.191/27
7. 192.168.10.192/27 – 192.168.10.223/27
8. 192.168.10.224/27 – 192.168.10.255/27
9. 192.168.11.0/27 – 192.168.11.31/27
10. 192.168.11.32/27 – 192.168.11.63/27
11. 192.168.11.64/27 – 192.168.11.95/27
12. 192.168.11.96/27 – 192.168.11.127/27
13. 192.168.11.128/27 – 192.168.11.159/27
14. 192.168.11.160/27 – 192.168.11.191/27
15. 192.168.11.192/27 – 192.168.11.223/27
16. 192.168.11.224/27 – 192.168.10.255/27


VLSM (Variable Lenght Subnet Mask)

VLSM adalah teknik yang memungkinkan administrator jaringan untuk membagi ruang alamat IP ke subnet yang berbeda ukuran, tidak seperti ukuran Subnetting. Untuk menyederhanakan VLSM adalah dengan memecah alamat IP ke subnet (beberapa tingkat) dan mengalokasikan sesuai dengan kebutuhan individu pada jaringan. Hal ini juga dapat disebut IP tanpa kelas pengalamatan. Sebuah classful menangani mengikuti aturan umum yang telah terbukti berjumlah pemborosan alamat IP.
Sebelum Anda dapat memahami VLSM, Anda harus sangat akrab dengan alamat IP struktur.


IP address (internet protocol address) merupakan deretan angka biner antara 32 bit sampai dengan 128 bit yang digunakan sebagai alamat identifikasiuntuk tiap komputer host dalam dalam jaringan internet. Angka 32 bit digunakan untuk alamat ip address versi Ipv 4 dan angka 128 bit digunakan untuk ip address versi Ipv 6untu menunjukkan alamat komputer pada jaringan internet berbasis TCP/IP.
Ip address memiliki identitas numerik yang akan dilabelkan kepada suatu device seperti komputer, router, atau printer.
Fungsi IP Address
  1. Ip Address digunakan sebagai alat identifikasi host atau antarmuka pada jaringan.
  2. Ip Address digunakan sebagai alamat lokasi jaringan.
Pembagian Kelas IP Address Ipv 4
Alamat IP versi4 (sering disebut dengan Alamat Ipv4) adalah sebuah jenis pengalamatan jaringan yang digunakan didalam protocol jaringan TCP/Ipyang menggunakan protocol IP versi 4. Panjang totalnya adalah 32 bit, dan secara teoritis dapat mengalamati hingga 4 miliar host omputer atau lebih tepatnya4. 294. 967host diseluruh dunia, jumlah host di seluruh dunia, jumlah host tersebut didapatkan dari 256 (didapatkan dari 8 bit) dipangkat 4 (karena terdapat4 oktet) sehingga nilai maksimal dari alamat IP versi 4 tersebut adalah 255.255. 255.255 dimana nilai dihitung dari nol sehingga nilai – nilai host yang dapat ditampung adalah 256 x 256 x 256 x 256 = 4. 294. 967. 296 host, bila host yang ada diseluruh  dunia melebihi kuota tersebut maka dibutlah IP versi 6 atau Ipv6. Contoh alamat IP versi 4 adalah 192.168.0.3.
Alamat IP versi 4 dibagi ke dalam beberapa kelas, dilihat dari oktet pertamanya, seperti terlihat pada tabel. Sebenarnya yang menjadi pembeda kelas IP versi 4 adalah pola biner yang terdapat dalam oktet pertama (utamanya adalah bit-bit awal/high-order bit), tapi untuk lebih mudah mengingatnya, akan lebih cepat diingat dengan menggunakan representasi desimal.
Kelas Alamat IPOktet pertama
(desimal)
Oktet pertama
(biner)
Digunakan oleh
Kelas A1–1260xxx xxxxAlamat unicast untuk jaringan skala besar
Kelas B128–19110xx xxxxAlamat unicast untuk jaringan skala menengah hingga skala besar
Kelas C192–223110x xxxxAlamat unicast untuk jaringan skala kecil
Kelas D224–2391110 xxxxAlamat multicast (bukan alamat unicast)
Kelas E240–2551111 xxxxDireservasikan;umumnya digunakan sebagai alamat percobaan (eksperimen); (bukan alamat unicast)
Kelas A
Alamat-alamat kelas A diberikan untuk jaringan skala besar. Nomor urut bit tertinggi di dalam alamat IP kelas A selalu diset dengan nilai 0 (nol). Tujuh bit berikutnya—untuk melengkapi oktet pertama—akan membuat sebuah network identifier. 24 bit sisanya (atau tiga oktet terakhir) merepresentasikan host identifier. Ini mengizinkan kelas A memiliki hingga 126 jaringan, dan 16,777,214 host tiap jaringannya. Alamat dengan oktet awal 127 tidak diizinkan, karena digunakan untuk mekanisme (IPC) di dalam mesin yang bersangkutan.
Kelas B
Alamat-alamat kelas B dikhususkan untuk jaringan skala menengah hingga skala besar. Dua bit pertama di dalam oktet pertama alamat IP kelas B selalu diset ke bilangan biner 10. 14 bit berikutnya (untuk melengkapi dua oktet pertama), akan membuat sebuah network identifier. 16 bit sisanya (dua oktet terakhir) merepresentasikan host identifier. Kelas B dapat memiliki 16,384 network, dan 65,534 host untuk setiap network-nya.
Kelas C
Alamat IP kelas C digunakan untuk jaringan berskala kecil. Tiga bit pertama di dalam oktet pertama alamat kelas C selalu diset ke nilai biner 110. 21 bit selanjutnya (untuk melengkapi tiga oktet pertama) akan membentuk sebuah network identifier. 8 bit sisanya (sebagai oktet terakhir) akan merepresentasikan host identifier. Ini memungkinkan pembuatan total 2,097,152 buah network, dan 254 host untuk setiap network-nya.
Kelas D
Alamat IP kelas D disediakan hanya untuk alamat-alamat IP multicast, namun berbeda dengan tiga kelas di atas. Empat bit pertama di dalam IP kelas D selalu diset ke bilangan biner 1110. 28 bit sisanya digunakan sebagai alamat yang dapat digunakan untuk mengenali host. 
Kelas E
Alamat IP kelas E disediakan sebagai alamat yang bersifat “eksperimental” atau percobaan dan dicadangkan untuk digunakan pada masa depan. Empat bit pertama selalu diset kepada bilangan biner 1111. 28 bit sisanya digunakan sebagai alamat yang dapat digunakan untuk mengenali host.
Kelas AlamatNilai oktet pertamaBagian untuk Network IdentifierBagian untuk Host IdentifierJumlah jaringan maksimumJumlah host dalam satu jaringan maksimum
Kelas A1–126WX.Y.Z12616,777,214
Kelas B128–191W.XY.Z16,38465,534
Kelas C192–223W.X.YZ2,097,152254
Kelas D224-239Multicast IP AddressMulticast IP AddressMulticast IP AddressMulticast IP Address
Kelas E240-255Dicadangkan; eksperimenDicadangkan; eksperimenDicadangkan; eksperimenDicadangkan; eksperimen